Gestión de vulnerabilidades: del inventario a la vulnerabilidad con CyberITAM
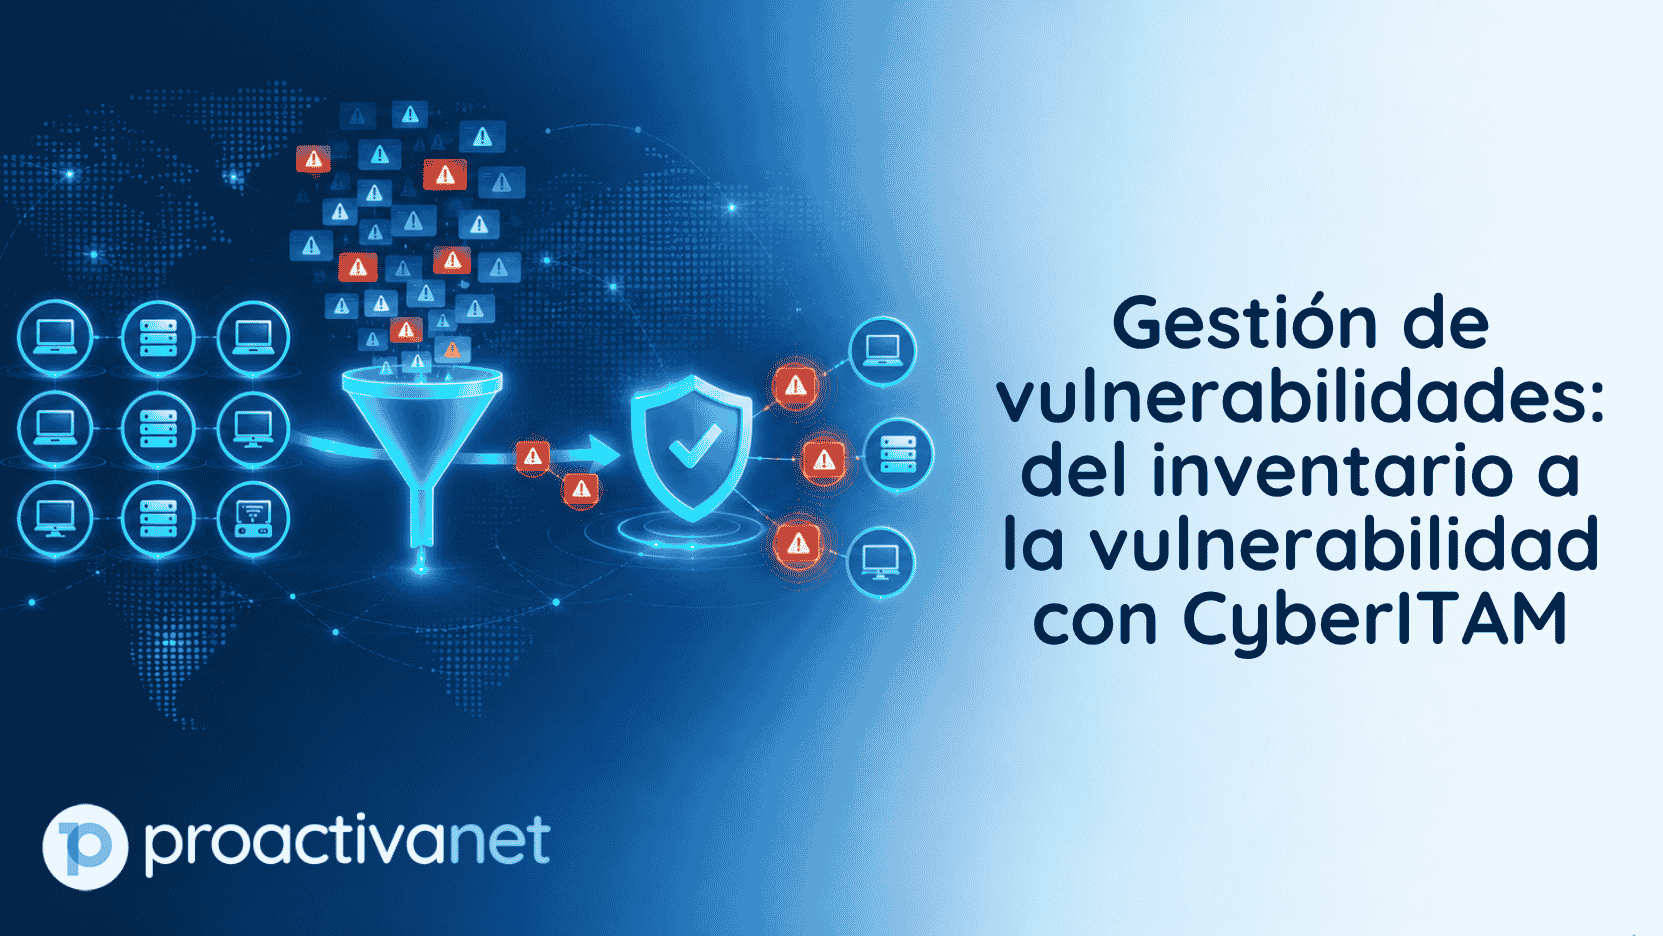
La gestión de vulnerabilidades empieza mucho antes de leer un boletín de seguridad: empieza en el inventario. Cada día se publican decenas de vulnerabilidades nuevas, y la pregunta que importa no es cuántas hay, sino cuáles afectan de verdad a tus equipos.
En Proactivanet lo resumimos con una frase que repetimos a menudo: you are not doing cybersecurity if you are not doing ITAM. No se puede proteger lo que no se conoce, y no se puede priorizar una vulnerabilidad si no sabes en qué activos está.
En resumen
- Una gestión de vulnerabilidades eficaz cruza las vulnerabilidades publicadas con el software real de cada equipo.
- CyberITAM consulta a diario fuentes como INCIBE, MITRE y NVD y relaciona solo las vulnerabilidades que aplican a cada activo.
- Prioriza por severidad y probabilidad de explotación, y reduce falsos positivos con IA integrada.
- Detecta parches de Windows y actualizaciones de software de terceros pendientes, y puede desplegarlos de forma automática.
- Envía alertas al SOC o SIEM en tiempo real y crea tickets automáticos en el Service Desk.
El problema: demasiadas alertas, poco contexto
Los equipos de seguridad reciben a diario listas de posibles vulnerabilidades. La información es valiosa, pero genérica: no dice si ese software está instalado en tu organización, en cuántos equipos ni en qué versión. El resultado es una bandeja de entrada desbordada y la sensación de no saber por dónde empezar.
Gestión de vulnerabilidades: del inventario a la vulnerabilidad
La clave es darle la vuelta al proceso. En lugar de partir de la vulnerabilidad y buscar dónde podría estar, se parte del inventario y se cruza con lo que se publica. Así funciona la gestión de vulnerabilidades de CyberITAM:
- Inventario completo y automático. Discovery & Gestión de Activos conoce el software y la versión instalados en cada equipo.
- Base de datos de vulnerabilidades siempre actualizada. Cada día se incorporan las nuevas vulnerabilidades publicadas por fuentes como INCIBE, MITRE y NVD.
- Relación automática con los activos. Cada vulnerabilidad se asocia solo a los equipos en los que aplica, y la IA integrada ayuda a eliminar falsos positivos.
- Priorización. Las vulnerabilidades se ordenan por severidad, probabilidad de explotación y antigüedad, en un listado consolidado.
- Remediación y seguimiento. Se detectan automáticamente las remediaciones aplicadas, y se puede ver la evolución en el tiempo.
Parches y actualizaciones: cerrar la brecha
Encontrar la vulnerabilidad es la mitad del trabajo; la otra mitad es corregirla. CyberITAM detecta los parches de Windows pendientes en cada equipo, con una vista global (dado un parche, dónde falta) o individual (dado un equipo, qué le falta), y permite desplegarlos de forma automática y desatendida. También detecta las actualizaciones pendientes del software de terceros más habitual en Windows.
Gestión de vulnerabilidades conectada con el SOC y el Service Desk
- Tickets automáticos en el Service Desk ante alertas de ciberseguridad.
- Alertas visibles en la CMDB, para ver qué servicios dependen del activo afectado.
- Eventos en tiempo real al SOC o SIEM vía API REST y webhooks, e integración con escáneres de vulnerabilidades externos.
- Notificaciones multicanal por email, SMS, WhatsApp, Microsoft Teams o Telegram, según la criticidad.
Niveles de CyberITAM
CyberITAM se ofrece en tres niveles para adaptarse a la madurez de cada organización:
| Nivel | Para quién |
|---|---|
| Standard | Control básico del estado de ciberseguridad del parque: antivirus, firewall, cifrado, VPN y parches de Windows. |
| Advanced | Organizaciones que necesitan más detalle y capacidades multiplataforma, ciclo de vida del sistema operativo y evidencias para ENS, NIS2 y DORA. |
| Enterprise | El nivel más completo, con capacidades adicionales como el despliegue automático de actualizaciones de software de terceros. |
Además, CyberITAM genera evidencias para auditorías de ENS, NIS2 y DORA, lo que convierte la gestión de vulnerabilidades en un argumento de cumplimiento, no solo de seguridad. Con oficinas en España, México, Colombia, Perú y Chile, te acompañamos con el marco normativo de cada país.
Preguntas frecuentes sobre la gestión de vulnerabilidades
¿Qué es la gestión de vulnerabilidades basada en inventario?
Es cruzar las vulnerabilidades publicadas por fuentes oficiales con el software real instalado en cada equipo, para quedarse solo con las que de verdad afectan a la organización.
¿De dónde obtiene CyberITAM las vulnerabilidades?
De una base de datos centralizada y actualizada a diario con fuentes como INCIBE, MITRE y NVD, que se relaciona automáticamente con los activos del inventario.
¿Cómo se priorizan las vulnerabilidades?
Por severidad y por probabilidad de explotación, con un listado consolidado ordenado también por antigüedad.
¿La gestión de vulnerabilidades se integra con el SOC o el SIEM?
Sí. CyberITAM envía eventos en tiempo real vía API REST y webhooks, y puede crear tickets automáticos en el Service Desk ante alertas de ciberseguridad.
¿Quieres verlo en directo? El jueves 19 de noviembre a las 16:00 presentamos CyberITAM Advanced y Enterprise en un webinar. Y si no quieres esperar, solicita una demo de Proactivanet y te enseñamos tus vulnerabilidades reales, equipo a equipo.


Fin de soporte Windows 10: el ESU duplica su precio y toca decidir
Cyber Resilience Act: qué cambia con la obligación de notificar vulnerabilidades