
Gestão de vulnerabilidades: do inventário à vulnerabilidade com o CyberITAM
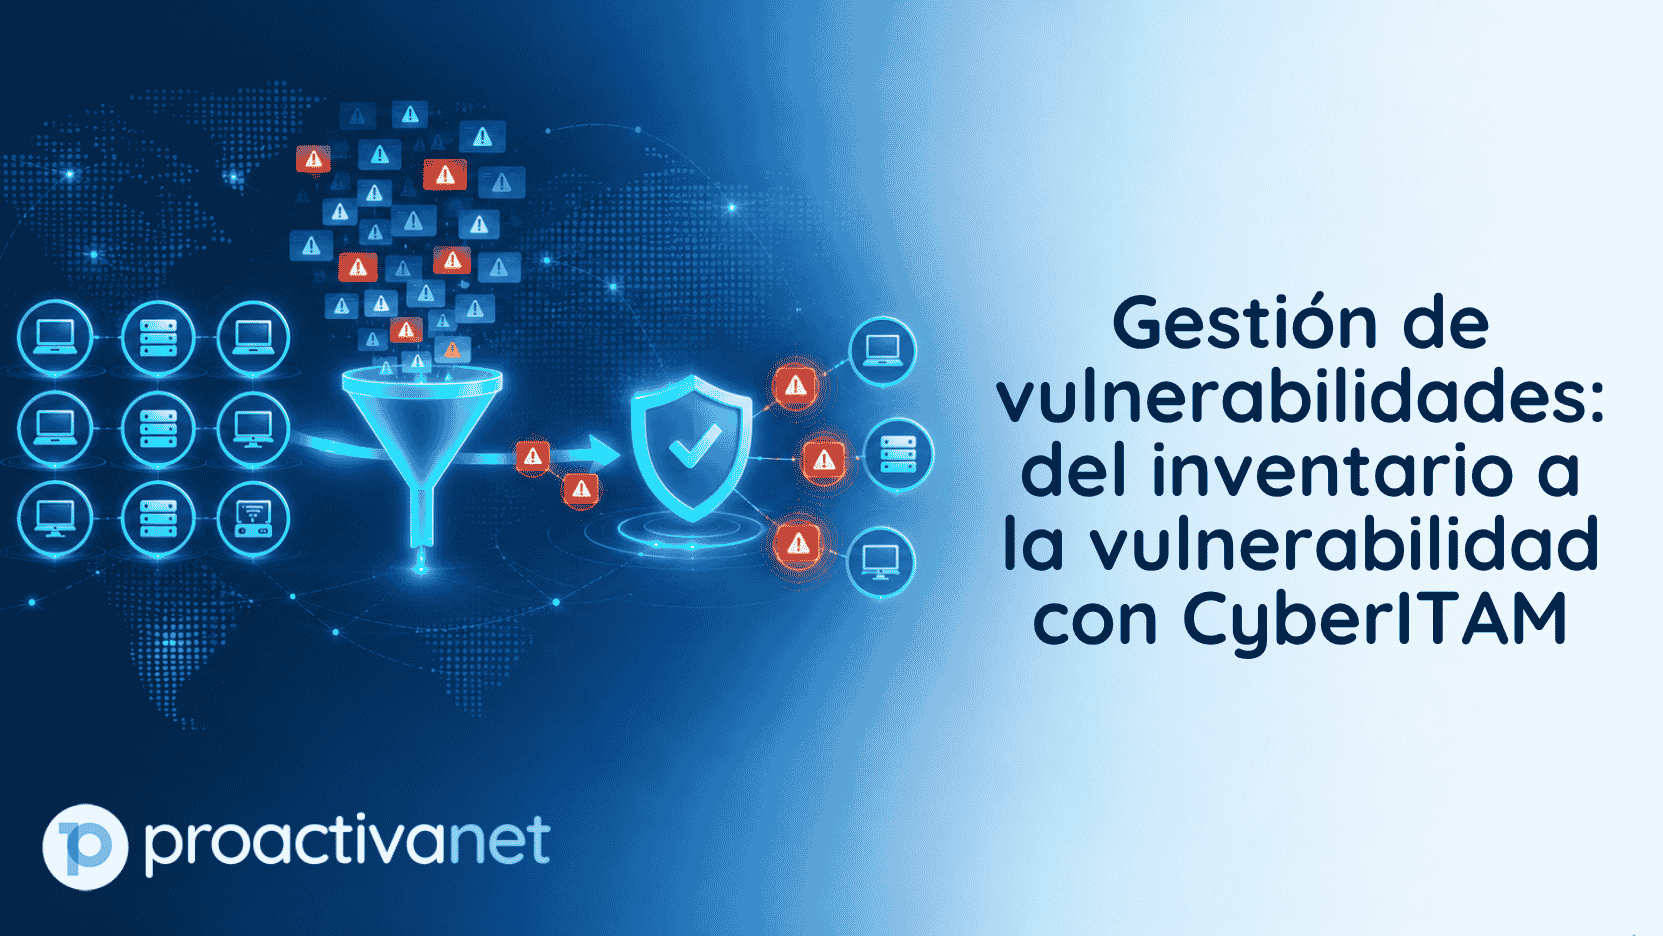
A gestão de vulnerabilidades começa muito antes de ler um boletim de segurança: começa no inventário. Todos os dias são publicadas dezenas de novas vulnerabilidades, e a pergunta que importa não é quantas existem, mas quais afetam de verdade os seus equipamentos.
Na Proactivanet resumimos isso com uma frase que repetimos com frequência: you are not doing cybersecurity if you are not doing ITAM. Não dá para proteger o que não se conhece, nem priorizar uma vulnerabilidade sem saber em quais ativos ela está.
Em resumo (última atualização: 19 de outubro de 2026)
- Uma gestão de vulnerabilidades eficaz cruza as vulnerabilidades publicadas com o software real de cada equipamento.
- O CyberITAM consulta diariamente fontes como INCIBE, MITRE e NVD e relaciona apenas as vulnerabilidades que se aplicam a cada ativo.
- Prioriza por severidade e probabilidade de exploração, e reduz falsos positivos com IA integrada.
- Detecta patches do Windows e atualizações de software de terceiros pendentes, e pode implantá-los automaticamente.
- Envia alertas em tempo real ao SOC ou SIEM e cria tickets automáticos no Service Desk.
O problema: alertas demais, contexto de menos
As equipes de segurança recebem diariamente listas de possíveis vulnerabilidades. A informação é valiosa, mas genérica: não diz se aquele software está instalado na sua organização, em quantos equipamentos nem em qual versão. O resultado é uma caixa de entrada lotada e a sensação de não saber por onde começar.
Gestão de vulnerabilidades: do inventário à vulnerabilidade
A chave é inverter o processo. Em vez de partir da vulnerabilidade e procurar onde ela poderia estar, parte-se do inventário e cruza-se com o que é publicado. Assim funciona a gestão de vulnerabilidades do CyberITAM:
- Inventário completo e automático. A Descoberta & Gerenciamento de Ativos conhece o software e a versão instalados em cada equipamento.
- Base de vulnerabilidades sempre atualizada. Todos os dias são incorporadas as novas vulnerabilidades publicadas por fontes como INCIBE, MITRE e NVD.
- Relação automática com os ativos. Cada vulnerabilidade é associada apenas aos equipamentos em que se aplica, e a IA integrada ajuda a eliminar falsos positivos.
- Priorização. As vulnerabilidades são ordenadas por severidade, probabilidade de exploração e antiguidade, em uma lista consolidada.
- Remediação e acompanhamento. As remediações aplicadas são detectadas automaticamente, e é possível acompanhar a evolução ao longo do tempo.
Patches e atualizações: fechar a brecha
Encontrar a vulnerabilidade é metade do trabalho; a outra metade é corrigi-la. O CyberITAM detecta os patches do Windows pendentes em cada equipamento, com uma visão global (dado um patch, onde ele falta) ou individual (dado um equipamento, o que lhe falta), e permite implantá-los de forma automática e desassistida. Também detecta as atualizações pendentes dos softwares de terceiros mais comuns no Windows.
Gestão de vulnerabilidades conectada ao SOC e ao Service Desk
- Tickets automáticos no Service Desk diante de alertas de segurança.
- Alertas visíveis na CMDB, para ver quais serviços dependem do ativo afetado.
- Eventos em tempo real para o SOC ou SIEM via API REST e webhooks, e integração com scanners de vulnerabilidades externos.
- Notificações multicanal por e-mail, SMS, WhatsApp, Microsoft Teams ou Telegram, conforme a criticidade.
Níveis do CyberITAM
O CyberITAM é oferecido em três níveis, para se adaptar à maturidade de cada organização:
| Nível | Para quem |
|---|---|
| Standard | Controle básico do estado de segurança do parque: antivírus, firewall, criptografia, VPN e patches do Windows. |
| Advanced | Organizações que precisam de mais detalhe e capacidades multiplataforma, ciclo de vida do sistema operacional e evidências para ENS, NIS2 e DORA. |
| Enterprise | O nível mais completo, com capacidades adicionais como a implantação automática de atualizações de software de terceiros. |
Além disso, o CyberITAM gera evidências para auditorias de ENS, NIS2 e DORA, o que transforma a gestão de vulnerabilidades em um argumento de conformidade, e não apenas de segurança. Com escritórios na Espanha, no México, na Colômbia, no Peru e no Chile, acompanhamos você no marco regulatório de cada país.
Perguntas frequentes sobre a gestão de vulnerabilidades
O que é a gestão de vulnerabilidades baseada em inventário?
É cruzar as vulnerabilidades publicadas por fontes oficiais com o software realmente instalado em cada equipamento, para ficar apenas com as que de fato afetam a organização.
De onde o CyberITAM obtém as vulnerabilidades?
De uma base de dados centralizada e atualizada diariamente com fontes como INCIBE, MITRE e NVD, relacionada automaticamente aos ativos do inventário.
Como as vulnerabilidades são priorizadas?
Por severidade e probabilidade de exploração, em uma lista consolidada que também pode ser ordenada por antiguidade.
A gestão de vulnerabilidades se integra ao SOC ou ao SIEM?
Sim. O CyberITAM envia eventos em tempo real via API REST e webhooks, e pode criar tickets automáticos no Service Desk diante de alertas de segurança.
Quer ver ao vivo? Na quinta-feira, 19 de novembro, às 16h (horário de Madri), apresentamos o CyberITAM Advanced e Enterprise em um webinar. E se não quiser esperar, solicite uma demo da Proactivanet e mostramos suas vulnerabilidades reais, equipamento por equipamento.


Fim do suporte Windows 10: o ESU dobra de preço e é hora de decidir
Cyber Resilience Act: o que muda com a obrigação de notificar vulnerabilidades
