Gestion des vulnérabilités : de l'inventaire à la vulnérabilité avec CyberITAM
La gestion des vulnérabilités commence bien avant la lecture d'un bulletin de sécurité : elle commence par l'inventaire. Des dizaines de nouvelles vulnérabilités sont publiées chaque jour, et la question qui compte n'est pas leur nombre, mais lesquelles touchent réellement vos appareils.
Chez Proactivanet, nous le résumons par une phrase que nous répétons souvent : you are not doing cybersecurity if you are not doing ITAM. On ne peut pas protéger ce que l'on ne connaît pas, ni prioriser une vulnérabilité sans savoir sur quels actifs elle se trouve.
En bref (dernière mise à jour : 19 octobre 2026)
- Une gestion des vulnérabilités efficace croise les vulnérabilités publiées avec les logiciels réels de chaque appareil.
- CyberITAM consulte chaque jour des sources comme INCIBE, MITRE et NVD et ne relie que les vulnérabilités qui s'appliquent à chaque actif.
- Il priorise selon la gravité et la probabilité d'exploitation, et réduit les faux positifs grâce à l'IA intégrée.
- Il détecte les correctifs Windows et les mises à jour de logiciels tiers en attente, et peut les déployer automatiquement.
- Il envoie des alertes en temps réel au SOC ou au SIEM et crée automatiquement des tickets dans le Service Desk.
Le problème : trop d'alertes, trop peu de contexte
Les équipes de sécurité reçoivent chaque jour des listes de vulnérabilités potentielles. L'information est précieuse, mais générique : elle ne dit pas si ce logiciel est installé dans votre organisation, sur combien d'appareils ni dans quelle version. Résultat : une boîte de réception débordée et le sentiment de ne pas savoir par où commencer.
Gestion des vulnérabilités : de l'inventaire à la vulnérabilité
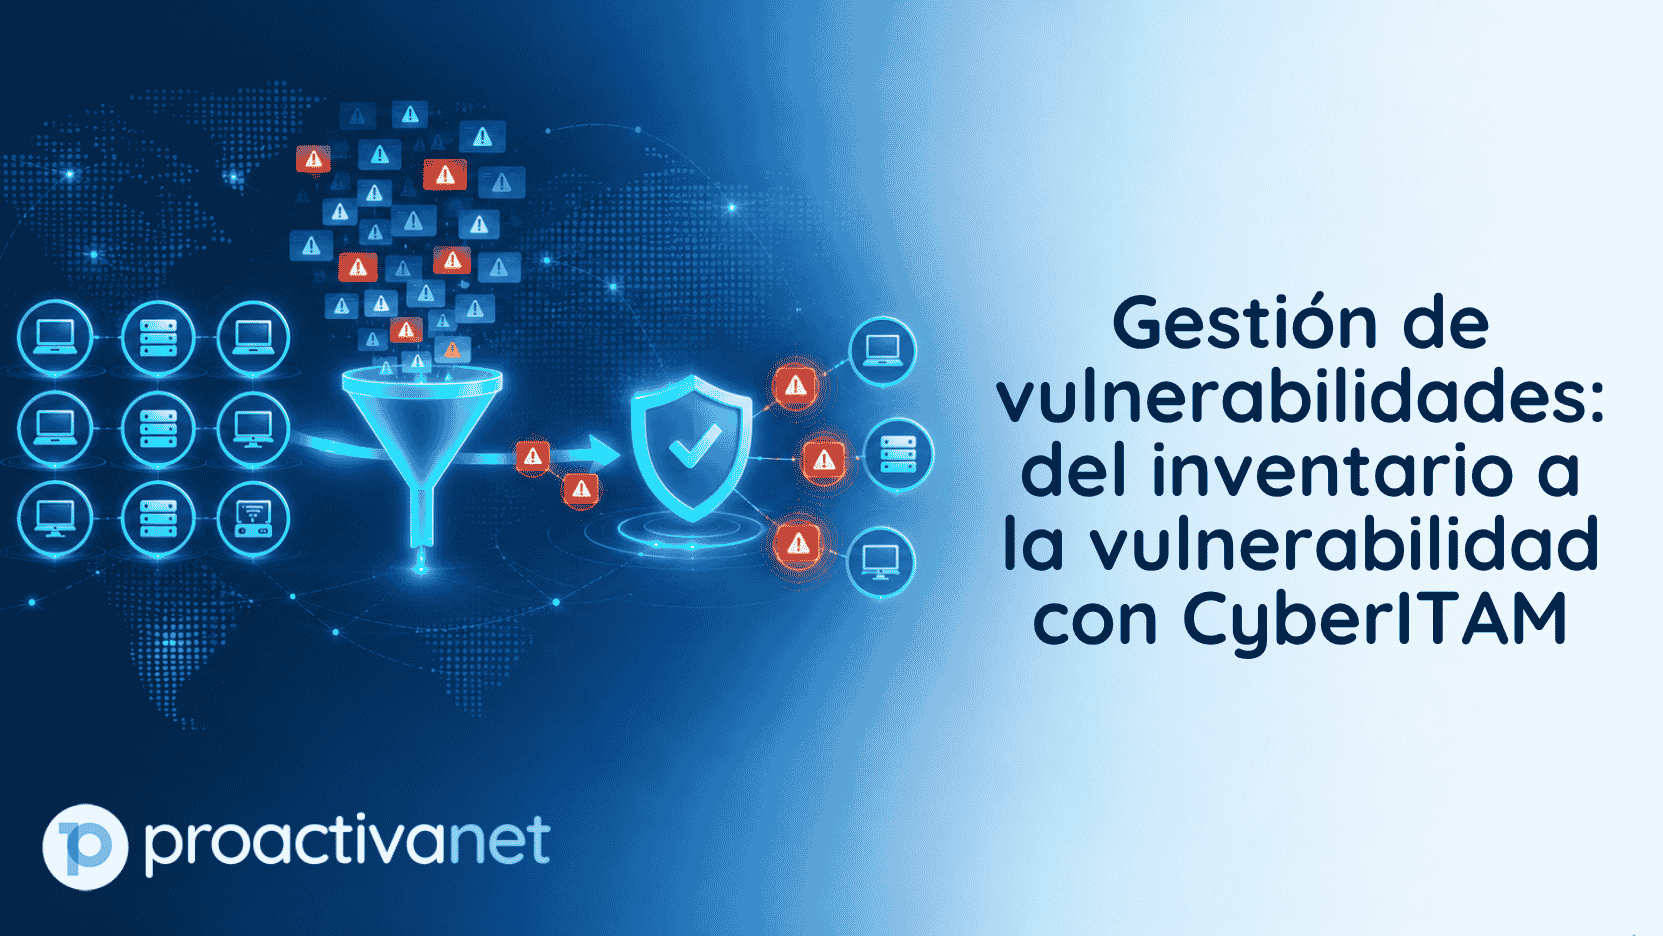
La clé est d'inverser le processus. Au lieu de partir de la vulnérabilité et de chercher où elle pourrait se trouver, on part de l'inventaire et on le croise avec ce qui est publié. Voici comment fonctionne la gestion des vulnérabilités de CyberITAM :
- Un inventaire complet et automatique. Découverte & gestion des actifs connaît le logiciel et la version installés sur chaque appareil.
- Une base de vulnérabilités toujours à jour. Les nouvelles vulnérabilités publiées par des sources comme INCIBE, MITRE et NVD sont ajoutées chaque jour.
- Un lien automatique avec les actifs. Chaque vulnérabilité est associée uniquement aux appareils concernés, et l'IA intégrée aide à éliminer les faux positifs.
- La priorisation. Les vulnérabilités sont classées par gravité, probabilité d'exploitation et ancienneté, dans une liste consolidée.
- La remédiation et le suivi. Les remédiations appliquées sont détectées automatiquement, et l'évolution peut être suivie dans le temps.
Correctifs et mises à jour : combler la brèche
Trouver la vulnérabilité, c'est la moitié du travail ; l'autre moitié, c'est la corriger. CyberITAM détecte les correctifs Windows en attente sur chaque appareil, avec une vue globale (pour un correctif donné, où il manque) ou individuelle (pour un appareil donné, ce qui lui manque), et permet de les déployer de manière automatique et sans intervention. Il détecte aussi les mises à jour en attente des logiciels tiers les plus courants sous Windows.
Une gestion des vulnérabilités connectée au SOC et au Service Desk
- Tickets automatiques dans le Service Desk en cas d'alerte de sécurité.
- Alertes visibles dans la CMDB, pour voir quels services dépendent de l'actif concerné.
- Événements en temps réel vers le SOC ou le SIEM via API REST et webhooks, et intégration avec des scanners de vulnérabilités externes.
- Notifications multicanales par e-mail, SMS, WhatsApp, Microsoft Teams ou Telegram, selon la criticité.
Les niveaux de CyberITAM
CyberITAM est proposé en trois niveaux pour s'adapter à la maturité de chaque organisation :
| Niveau | Pour qui |
|---|---|
| Standard | Contrôle de base de l'état de sécurité du parc : antivirus, pare-feu, chiffrement, VPN et correctifs Windows. |
| Advanced | Organisations qui ont besoin de plus de détail et de capacités multiplateformes, du cycle de vie du système d'exploitation et de preuves pour l'ENS, NIS2 et DORA. |
| Enterprise | Le niveau le plus complet, avec des capacités supplémentaires comme le déploiement automatique des mises à jour de logiciels tiers. |
CyberITAM génère aussi des preuves pour les audits ENS, NIS2 et DORA, ce qui fait de la gestion des vulnérabilités un argument de conformité, et pas seulement de sécurité. Avec des bureaux en Espagne, au Mexique, en Colombie, au Pérou et au Chili, nous vous accompagnons selon le cadre réglementaire de chaque pays.
Questions fréquentes sur la gestion des vulnérabilités
Qu'est-ce que la gestion des vulnérabilités basée sur l'inventaire ?
C'est le fait de croiser les vulnérabilités publiées par les sources officielles avec les logiciels réellement installés sur chaque appareil, pour ne garder que celles qui concernent vraiment l'organisation.
D'où CyberITAM obtient-il les vulnérabilités ?
D'une base de données centralisée et mise à jour chaque jour avec des sources comme INCIBE, MITRE et NVD, reliée automatiquement aux actifs de l'inventaire.
Comment les vulnérabilités sont-elles priorisées ?
Selon leur gravité et leur probabilité d'exploitation, dans une liste consolidée qui peut aussi être triée par ancienneté.
La gestion des vulnérabilités s'intègre-t-elle au SOC ou au SIEM ?
Oui. CyberITAM envoie des événements en temps réel via API REST et webhooks, et peut créer automatiquement des tickets dans le Service Desk en cas d'alerte de sécurité.
Vous voulez le voir en direct ? Le jeudi 19 novembre à 16h00 (heure de Madrid), nous présentons CyberITAM Advanced et Enterprise lors d'un webinar. Et si vous ne voulez pas attendre, demandez une démo de Proactivanet et nous vous montrerons vos vulnérabilités réelles, appareil par appareil.


Fin du support Windows 10 : l'ESU double de prix et il faut décider
Cyber Resilience Act : ce qui change avec l'obligation de notifier les vulnérabilités