
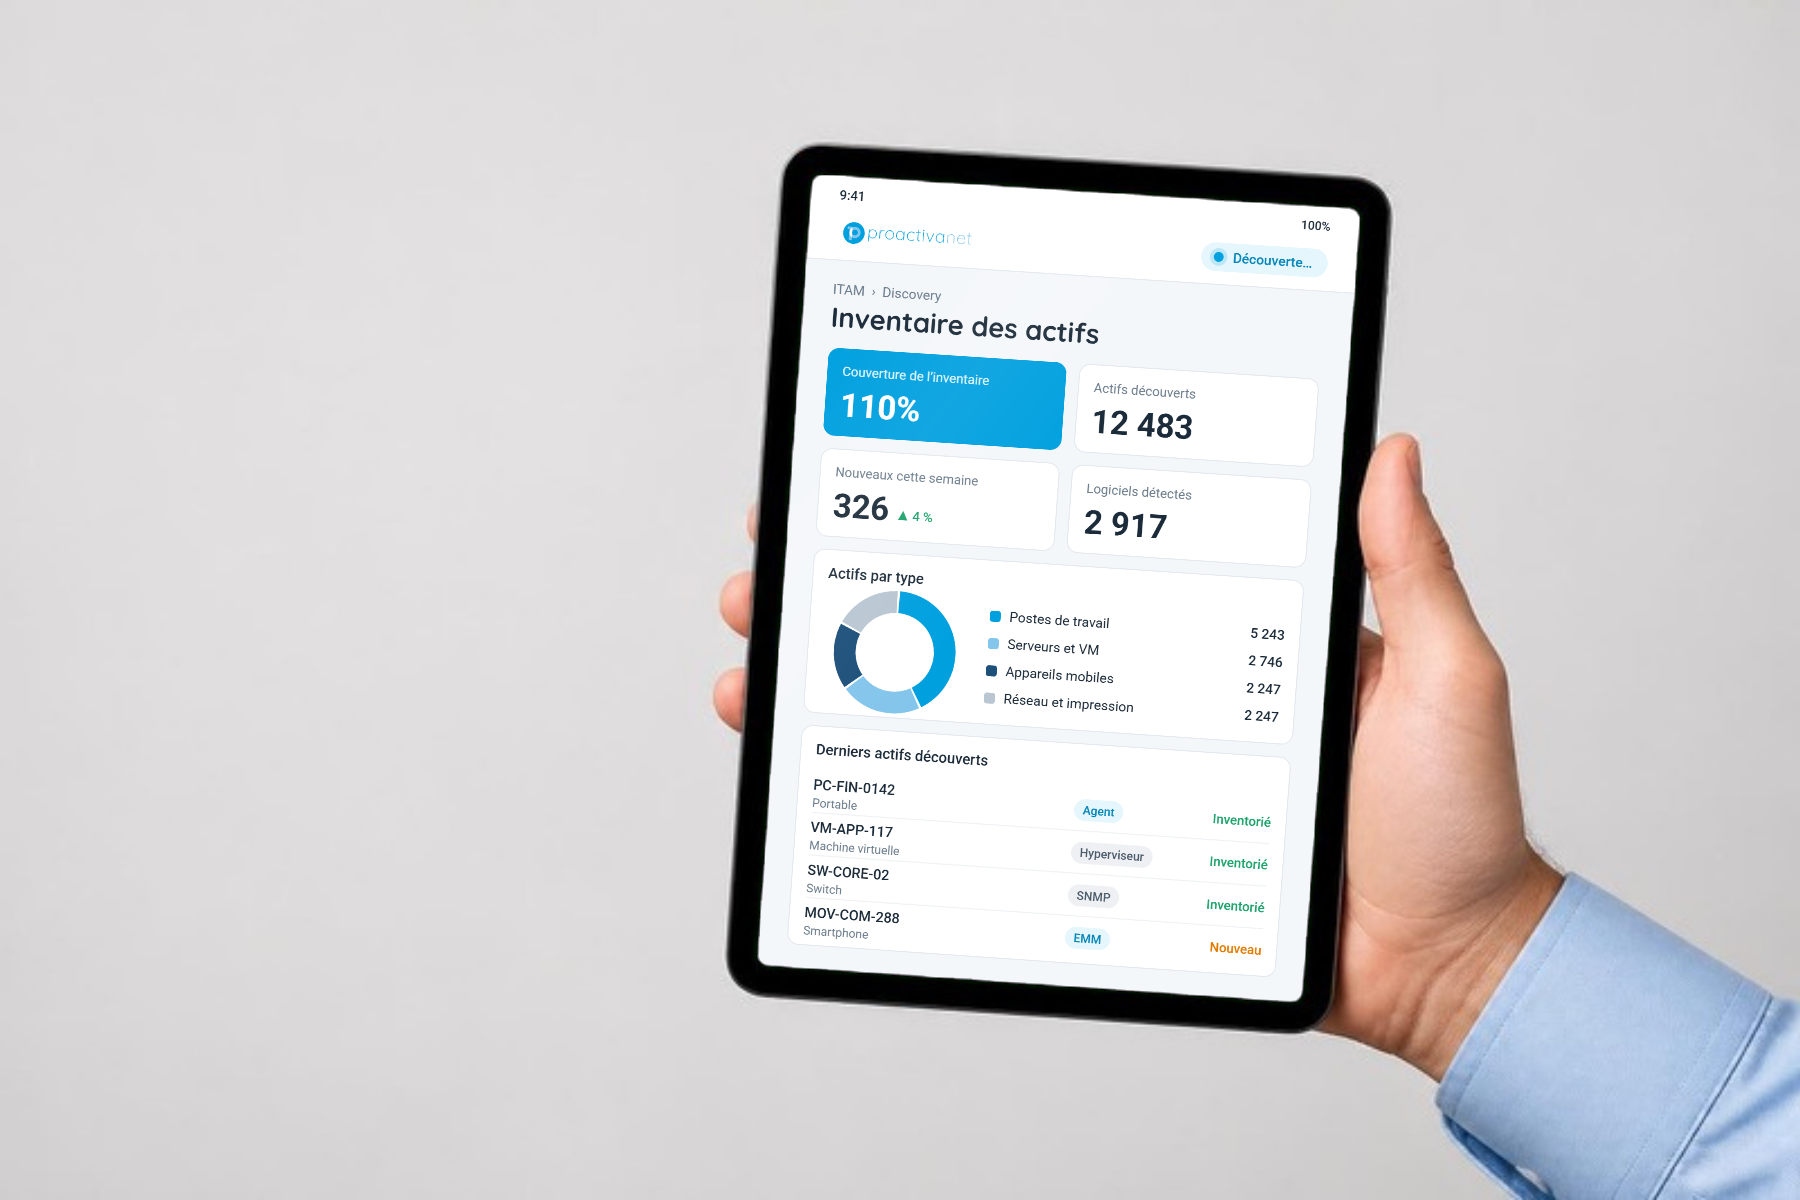
Discovery & ITAM : vérités et idées reçues
Téléchargez le livre blanc et découvrez pourquoi le Discovery « sans agent » n'existe pas et comment obtenir un inventaire complet sans vous arracher les cheveux.
Téléchargez le livre blanc « Discovery & ITAM : vérités et idées reçues »
Une CVE critique est publiée et quelqu'un demande : sur combien de machines est-elle présente ? Si vous ne pouvez pas répondre en quelques minutes, votre inventaire vous donne un faux sentiment de sécurité. Nous démontons les idées reçues les plus courantes sur le Discovery et vous expliquons comment obtenir un inventaire complet sans rien installer à la main.
Qu'allez-vous y trouver ?
- Pourquoi le « sans agent » est une étiquette et non une architecture.
- Scan réseau ou agent « de l'intérieur » : ce que voit chacun.
- Comment déployer l'agent avec les outils dont vous disposez déjà et inventorier le virtuel et le cloud.
- Ce qu'exigent l'ENS, NIS2, DORA, l'ISO 27001 et les CIS Controls v8.
- Une checklist de 12 questions pour évaluer votre plateforme de Discovery.